Domain malware-entfernen.de kaufen?
Wir ziehen mit dem Projekt
malware-entfernen.de um.
Sind Sie am Kauf der Domain
malware-entfernen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain malware-entfernen.de kaufen?
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **

Ähnliche Suchbegriffe für Open-Source-Spam-Filter-Taschenbuch
Top-Angebote
Produkte zum Begriff Open-Source-Spam-Filter-Taschenbuch:
-
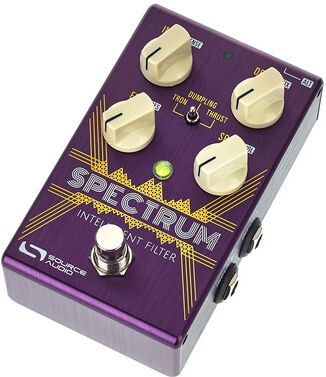
Source Audio Spectrum Intelligent FilterSource Audio Spectrum Intelligent Filter; Stereo-Filter Effektpedal für Gitarre und Bass; kostenlose Editor Software über Neuro Editor; bietet extrem viele Möglichkeiten der Sound-Gestaltung; 6 Onboard Factory Presets; 128 Factory Presets über MIDI abrufbar; MIDI kompatibel via Source Audio Neuro Hub; 25 verschiedene Filter; Dual Filter Effekte; 11 unterschiedliche Envelope Follower; 14 verschiedene LFO Wellenformen und 13 unterschiedliche Distortion Effekte; Universal Bypass; zwischen analog-gebuffertem oder relais-geschaltetem True Bypass wählbar; Regler für Input (Sense); Depth (Mix), Freq (Res), Speed (Vol), Preset Kippschalter für 6 Onboard Presets; ALT Kontrolltaste aktiviert Sekundär-Funktion der Potis; Bypass Fußschalter; Status LED; Gehäuse aus gebürstetem eloxierten Aluminium; 6,3 mm Stereoklinken Ein-Ausgänge für multiple Routing-Möglichkeiten; 3,5 mm TRRS Buchse für Expression Kontrollsignal via Hot Hand 3 oder Expression Pedal für externe Echtzeit-Kontrolle zuweisbarer Parameter; Mini USB Port für PC Verbindung (Windows und Mac-kompatibel); Stromversorgung 9V DC Netzteil - nicht enthalten - (SR SA 153) , 2,1 x 5,5 mm Hohlstecker; Polarität (-) innen; Batteriebetrieb nicht unterstützt; Stromaufnahme 165 mA (max. 195 mA mit Hot Hand Wireless Adapter); Abmessungen (L x B x H) 114 x 70 x 51 mm219,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Source Audio Soundblox Pro POLY-MOD FILTERThe Soundblox Pro Poly-Mod Filter features all the power and functionality of our award winning Soundblox Pro Bass Envelope Filter with specifically voiced effects, perfectly suited to guitar and keyboard. This meticulously engineered stompbox provides exceptional flexibility, control, and sonic diversity. The Poly-Mod Filter’s 23 filter effects include multiple variations on 2 and 4 Pole Low Pass, Single Peak, Triple Peak, Peak & Notch, and Phaser. Each filter is controllable via envelope follower (i.e. auto-wah), variable wave shape LFO (Low Frequency Oscillation), expression pedal, or our own Hot Hand® effect controllers. It includes a variety of adjustable parameters including positive/negative filter sweeps, sweep range, attack and decay speed, frequency range, LFO rate (with tap tempo), and Q. Three footswitches and two preset banks hold six easily accessed user presets. 23 Filter Sounds including 2-Pole Low Pass, 4-Pole Low Pass, Single Peak, Triple Peak, Peak & Notch, and Phasers. Positive and Negative filter sweep with variable range and sensitivity. Wet/Dry Mix knob featuring our signature low-end preserving algorithm Lo-RetainTM. 4 modulation sources including envelope, LFO, expression pedal and Hot Hand. Tap tempo speed control for LFO. State-of-the-art DSP—Our proprietary 56-bit Digitial Signal Processor, the SA601, and crystal clear 24-bit converters. 6 user presets—Easy to configure user presets in two banks selectable via 3 footswitches for quick access of your favorite sounds. 7-Band Equalizer—Ultra-precise 7-band equalizer for in-depth tone control saved per preset. Extended Control—An expression input allows for control of a wide variety of pedal parameters. A MIDI input also allows external access to presets and parameters. Motion Control—All Soundblox and Soundblox Pro pedals are “Hot Hand Ready® ” and can be used with any Hot Hand motion sensor to extend the capabilities of the unit. Active Analog Bypass—Bypass is fully routed around the DSP and active input ensure zero signal degradation. 9V DC power supply included. Dimensions: 7 in./17.8 cm (length not including I/O jacks) x 6 in./15.25 cm (width) x 2 in./5 cm (height, including knobs).249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Sind Open-Source-Codes gefälscht?
Nein, Open-Source-Codes sind nicht gefälscht. Open-Source bezieht sich auf die Art und Weise, wie der Code entwickelt und lizenziert wird. Open-Source-Software ermöglicht es Entwicklern, den Quellcode einzusehen, zu überprüfen, zu modifizieren und zu teilen. Dies fördert Transparenz und Zusammenarbeit, um die Qualität und Sicherheit des Codes zu gewährleisten. **
-
Welche Open-Source-Anbieter für Online-Terminplaner gibt es?
Es gibt verschiedene Open-Source-Anbieter für Online-Terminplaner, darunter Booked, Simple Calendar und Timegrid. Diese Plattformen bieten Funktionen wie die Verwaltung von Terminen, die Integration mit Kalendern und die Möglichkeit, Termine online zu buchen. Sie können an die individuellen Bedürfnisse angepasst und auf eigenen Servern gehostet werden. **
-
Ist picdrop.de als Open Source verfügbar?
Nein, picdrop.de ist nicht als Open Source verfügbar. Es handelt sich um eine kommerzielle Plattform, die von einem Unternehmen entwickelt und betrieben wird. **
-
Sind HTML und CSS Open Source?
Ja, HTML und CSS sind Open Source. Das bedeutet, dass der Quellcode frei verfügbar ist und von der Community weiterentwickelt werden kann. Jeder kann HTML und CSS verwenden, modifizieren und teilen, ohne Lizenzgebühren zahlen zu müssen. **

Ist Android Open Source und sicher?
Ja, Android ist ein Open-Source-Betriebssystem, was bedeutet, dass der Quellcode für jeden zugänglich ist und von Entwicklern angepasst werden kann. In Bezug auf Sicherheit gibt es jedoch keine eindeutige Antwort. Android hat Sicherheitsfunktionen wie App-Berechtigungen und regelmäßige Sicherheitsupdates, aber es gibt auch potenzielle Sicherheitsrisiken wie Malware und unsichere Apps. Es ist wichtig, Vorsichtsmaßnahmen zu treffen, wie das Herunterladen von Apps aus vertrauenswürdigen Quellen und das Aktualisieren des Betriebssystems regelmäßig, um die Sicherheit zu gewährleisten. **
Ist Open-Source-Software immer kostenlos?
Open-Source-Software ist nicht immer kostenlos. Der Begriff "Open Source" bezieht sich auf die Lizenzierung und den Quellcode, der für jeden zugänglich ist. Es bedeutet jedoch nicht zwangsläufig, dass die Software kostenlos ist. Einige Open-Source-Projekte verlangen möglicherweise Gebühren für die Nutzung oder den Support. Es gibt jedoch auch viele kostenlose Open-Source-Softwareprojekte, die von der Community entwickelt und gepflegt werden. **
Top-Angebote
Produkte zum Begriff Open-Source-Spam-Filter-Taschenbuch:
-
Hornetsecurity Spam and Malware Protection Add-onHornetsecurity Spam und Malware Protection – cloudbasierter Spamfilter für Unternehmen Mit Hornetsecurity Spam und Malware Protection filtern Sie Spam, Phishing und Schadsoftware aus Ihrem E-Mail-Verkehr, bevor die Nachrichten Ihren Mailserver erreichen. Das Add-on richtet sich an Unternehmen jeder Größe, die ihre Postfächer ohne eigene Filter-Infrastruktur zuverlässig schützen möchten. Als Baustein der E-Mail-Sicherheitslösungen von Hornetsecurity läuft der Dienst vollständig in der Cloud und ist in wenigen Schritten eingerichtet. Hinweis: Für die Nutzung dieses Add-ons ist Hornetsecurity 365 Total Protection erforderlich. In der Edition 365 TP Compliance & Awareness ist es bereits enthalten. Schnellnavigation Funktionen Einsatzbereiche Vergleich Lieferung Lizenz & Vertrauen Technische Details FAQ Spamfilter und Malwareschutz: Funktionen und Vorteile Der Filter arbeitet mehrstufig und entscheidet für jede Nachricht, ob sie zugestellt, in Quarantäne verschoben oder direkt abgelehnt wird. Laut Hersteller liegt die Erkennungsrate bei 99,9 % für Spam und 99,99 % für Viren. Neben klassischen Filterregeln kommen KI-gestützte Verfahren zum Einsatz, etwa bei der automatischen Kategorisierung eingehender E-Mails – ähnlich wie moderne KI-Tools im Büroalltag Routineaufgaben übernehmen. Für Sie bedeutet das: weniger Ablenkung im Postfach und ein deutlich geringeres Risiko durch Schadsoftware. Weniger Aufwand im Postfach Ein Großteil des Spams wird schon vor der Quarantäne abgewiesen. Ihre Mitarbeitenden sehen nur noch relevante Nachrichten. Selbstfreigabe statt Ticket Über den Quarantänebericht geben Nutzer fälschlich aussortierte E-Mails mit einem Klick frei, ohne die IT einzubinden. Transparenz für Admins Das Live-Tracking zeigt den gesamten Mailfluss in Echtzeit. Zustellprobleme lassen sich so in Sekunden nachvollziehen. Regeln für Anhänge und Inhalte Inhalts- und Compliance-Filter setzen Unternehmensrichtlinien automatisch um, etwa für bestimmte Dateitypen oder Größenlimits. Schutz auch im Ausgang Die Ausgangsfilterung verhindert, dass infizierte Nachrichten Ihr Unternehmen verlassen, und schützt so die Reputation Ihrer Domain. Keine verlorenen E-Mails Fällt Ihr Mailserver aus, werden eingehende Nachrichten bis zu sieben Tage zwischengespeichert und danach zugestellt. Der Filter prüft alle E-Mails, bevor sie ein Postfach erreichen. Dateien, die über Downloads oder USB-Sticks auf einen Rechner gelangen, erfasst er dagegen nicht. Deshalb ergänzt ein Virenschutz für Endgeräte den E-Mail-Schutz direkt am Arbeitsplatz. Für wen eignet sich der Hornetsecurity Spamfilter? Da keine Hardware und keine lokale Software nötig sind, eignet sich das Add-on besonders für Organisationen, die E-Mail-Sicherheit auslagern möchten. Lizenziert wird nutzerbasiert, sodass Sie die Anzahl an Ihre Belegschaft anpassen können. Kleine und mittlere Unternehmen Professioneller Schutz ohne eigene Sicherheitsabteilung, zentral über ein Control Panel verwaltet. Unternehmen mit mehreren Standorten Erweitertes Routing verteilt E-Mails einer Domain automatisch auf unterschiedliche Mailserver. Kanzleien, Praxen und Behörden Compliance-Filter und Audit-Logs unterstützen dabei, interne Vorgaben nachvollziehbar einzuhalten. Ein Spamfilter schützt den Posteingang, sichert aber keine Daten. Gerade bei Ransomware-Angriffen über andere Wege entscheidet ein aktuelles Backup mit einer passenden Software für Datensicherung darüber, wie schnell Ihr Betrieb wieder läuft. Hornetsecurity Spam und Malware Protection im Vergleich: enthalten oder ergänzbar? Der Filter bildet die Basis Ihrer E-Mail-Sicherheit. Die Übersicht zeigt, welche Bereiche er abdeckt und wo weitere Erweiterungen ansetzen. Schutzbereich Spam und Malware Protection Passende Erweiterung Spam, Phishing & bekannte Malware Enthalten, mehrstufige Filterung Nicht erforderlich Anhang- und Inhaltsregeln Enthalten über Content Control und Compliance-Filter Nicht erforderlich Neuartige Malware & gezielte Angriffe Grundschutz Advanced Threat Protection mit Sandbox und Link-Prüfung Vertrauliche Inhalte Nicht Bestandteil Email Encryption mit S/MIME und PGP Verdächtige E-Mails bewerten Quarantäne und Spam-Bericht AI Email Security Analyst Zugriffsrechte in Microsoft 365 Nicht Bestandteil 365 Permission Manager Add-on Lieferung und Freischaltung: So geht es nach dem Kauf weiter Da es sich um einen Cloud-Dienst handelt, gibt es keinen Download und keinen klassischen Produktschlüssel. Der Ablauf ist trotzdem übersichtlich: 1. Bestellung Sie wählen die benötigte Nutzeranzahl und erhalten eine Bestellbestätigung per E-Mail. 2. Bereitstellung Die Informationen zur Freischaltung für Ihren Mandanten erhalten Sie ebenfalls per E-Mail. 3. Einrichtung Domain im Control Panel anlegen und Grundeinstellungen festlegen. 4. Aktivierung MX-Einträge umstellen, danach läuft der E-Mail-Verkehr über den Filter. Hornetsecurity Spam und Malware Protection sicher kaufen Herstellerlizenz im Abo Das Add-on i...26,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Open Brick Source Light Stax ShineMit dem Open Brick Source Light Stax Shine bringst du deine Steckbaustein-Kreationen zum Leuchten! Diese innovativen Bausteine sind kompatibel mit den meisten herkömmlichen Steckbausteinen und ermöglichen dir, deine Modelle auf eine völlig neue Weise zu gestalten. Jeder Stein enthält eine kleine LED, die dein Bauwerk in verschiedenen Farben erstrahlen lässt. Einfach zusammenstecken, an die Energiequelle anschließen und schon beginnt der Spaß! Das Set enthält eine Vielzahl von leuchtenden Bausteinen in verschiedenen Größen und Farben, damit du deiner Kreativität freien Lauf lassen kannst. Egal ob du ein Schloss, ein Auto oder eine futuristische Stadt baust, mit Light Stax Shine wird dein Projekt zum Hingucker. Die Bausteine sind aus hochwertigem, robustem Material gefertigt und garantieren langanhaltenden Spielspaß. Zusätzlich bietet das Set einen USB-Ladekabel, sodass du den wiederaufladbaren Batterie Baustein unkompliziert aufladen und wiederverwenden kannst. Ideal für Kinder und Erwachsene, die Freude am Bauen und Gestalten haben und ihre Kreationen zum Leben erwecken möchten. Hol dir jetzt das Open Brick Source Light Stax Shine und lasse deine Bauwerke in neuem Licht erstrahlen! ; 75 x STAX mit LED ; Wiederaufladbarer Batterie Baustein44,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Source Audio Spectrum Intelligent FilterSource Audio Spectrum Intelligent Filter; Stereo-Filter Effektpedal für Gitarre und Bass; kostenlose Editor Software über Neuro Editor; bietet extrem viele Möglichkeiten der Sound-Gestaltung; 6 Onboard Factory Presets; 128 Factory Presets über MIDI abrufbar; MIDI kompatibel via Source Audio Neuro Hub; 25 verschiedene Filter; Dual Filter Effekte; 11 unterschiedliche Envelope Follower; 14 verschiedene LFO Wellenformen und 13 unterschiedliche Distortion Effekte; Universal Bypass; zwischen analog-gebuffertem oder relais-geschaltetem True Bypass wählbar; Regler für Input (Sense); Depth (Mix), Freq (Res), Speed (Vol), Preset Kippschalter für 6 Onboard Presets; ALT Kontrolltaste aktiviert Sekundär-Funktion der Potis; Bypass Fußschalter; Status LED; Gehäuse aus gebürstetem eloxierten Aluminium; 6,3 mm Stereoklinken Ein-Ausgänge für multiple Routing-Möglichkeiten; 3,5 mm TRRS Buchse für Expression Kontrollsignal via Hot Hand 3 oder Expression Pedal für externe Echtzeit-Kontrolle zuweisbarer Parameter; Mini USB Port für PC Verbindung (Windows und Mac-kompatibel); Stromversorgung 9V DC Netzteil - nicht enthalten - (SR SA 153) , 2,1 x 5,5 mm Hohlstecker; Polarität (-) innen; Batteriebetrieb nicht unterstützt; Stromaufnahme 165 mA (max. 195 mA mit Hot Hand Wireless Adapter); Abmessungen (L x B x H) 114 x 70 x 51 mm219,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
-
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **
-
Sind Open-Source-Codes gefälscht?
Nein, Open-Source-Codes sind nicht gefälscht. Open-Source bezieht sich auf die Art und Weise, wie der Code entwickelt und lizenziert wird. Open-Source-Software ermöglicht es Entwicklern, den Quellcode einzusehen, zu überprüfen, zu modifizieren und zu teilen. Dies fördert Transparenz und Zusammenarbeit, um die Qualität und Sicherheit des Codes zu gewährleisten. **
-
Welche Open-Source-Anbieter für Online-Terminplaner gibt es?
Es gibt verschiedene Open-Source-Anbieter für Online-Terminplaner, darunter Booked, Simple Calendar und Timegrid. Diese Plattformen bieten Funktionen wie die Verwaltung von Terminen, die Integration mit Kalendern und die Möglichkeit, Termine online zu buchen. Sie können an die individuellen Bedürfnisse angepasst und auf eigenen Servern gehostet werden. **
Ähnliche Suchbegriffe für Open-Source-Spam-Filter-Taschenbuch
-
Source Audio Soundblox Pro POLY-MOD FILTERThe Soundblox Pro Poly-Mod Filter features all the power and functionality of our award winning Soundblox Pro Bass Envelope Filter with specifically voiced effects, perfectly suited to guitar and keyboard. This meticulously engineered stompbox provides exceptional flexibility, control, and sonic diversity. The Poly-Mod Filter’s 23 filter effects include multiple variations on 2 and 4 Pole Low Pass, Single Peak, Triple Peak, Peak & Notch, and Phaser. Each filter is controllable via envelope follower (i.e. auto-wah), variable wave shape LFO (Low Frequency Oscillation), expression pedal, or our own Hot Hand® effect controllers. It includes a variety of adjustable parameters including positive/negative filter sweeps, sweep range, attack and decay speed, frequency range, LFO rate (with tap tempo), and Q. Three footswitches and two preset banks hold six easily accessed user presets. 23 Filter Sounds including 2-Pole Low Pass, 4-Pole Low Pass, Single Peak, Triple Peak, Peak & Notch, and Phasers. Positive and Negative filter sweep with variable range and sensitivity. Wet/Dry Mix knob featuring our signature low-end preserving algorithm Lo-RetainTM. 4 modulation sources including envelope, LFO, expression pedal and Hot Hand. Tap tempo speed control for LFO. State-of-the-art DSP—Our proprietary 56-bit Digitial Signal Processor, the SA601, and crystal clear 24-bit converters. 6 user presets—Easy to configure user presets in two banks selectable via 3 footswitches for quick access of your favorite sounds. 7-Band Equalizer—Ultra-precise 7-band equalizer for in-depth tone control saved per preset. Extended Control—An expression input allows for control of a wide variety of pedal parameters. A MIDI input also allows external access to presets and parameters. Motion Control—All Soundblox and Soundblox Pro pedals are “Hot Hand Ready® ” and can be used with any Hot Hand motion sensor to extend the capabilities of the unit. Active Analog Bypass—Bypass is fully routed around the DSP and active input ensure zero signal degradation. 9V DC power supply included. Dimensions: 7 in./17.8 cm (length not including I/O jacks) x 6 in./15.25 cm (width) x 2 in./5 cm (height, including knobs).249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Meister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische QualifikationenMeister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische Qualifikationen , 8. Auflage 2022, Stand 1. Februar 2022 Gesetzessammlung für die handlungsspezifischen Qualifikationen des "Meister für Schutz und Sicherheit". Das Buch beinhaltet alle aktuellen, nach dem Rahmenstoffplan relevanten Gesetze und Verordnungen. Die Gesetzesauszüge wurden auf Aktualität überprüft. U. a. wurden die Neuerungen im Strafgesetzbuch und in der Strafprozessordnung aufgenommen. Ebenfalls wurden weitere Gesetzessauszüge in die Gesetzessammlung eingefügt, die im neuen Rahmenplan genannt sind, wie z. B. das Gesetz zum Schutz von Geschäftsgeheimnissen oder das Gesetz gegen Wettbewerbsbeschränkungen. Da sich diese Gesetzessammlung auf den bloßen Abdruck von Gesetzen und Verordnungen beschränkt und keinerlei Kommentierungen enthält, ist sie als Hilfsmittel in der Prüfung zugelassen. , Nebelscheinwerfer > Beleuchtung , Auflage: 8. Auflage 2022 (Stand Februar 2022), Erscheinungsjahr: 20220216, Produktform: Kartoniert, Titel der Reihe: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen##~Gesetzessammlungen##, Redaktion: Zitzmann, Jörg, Edition: REV, Auflage: 22008, Auflage/Ausgabe: 8. Auflage 2022 (Stand Februar 2022), Seitenzahl/Blattzahl: 306, Keyword: Bewachungsverordnung; DGUV Vorschrift 23; Gesetzessammlung; Gewerbeordnung; MSS; Meister für Schutz und Sicherheit; Werkschutzmeister, Fachschema: Jura~Recht / Jura~Recht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Sicherheitsdienst~Sicherheitsrecht, Fachkategorie: Rechtswissenschaft, allgemein, Region: Deutschland, Sprache: Deutsch, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Bildungszweck: Lehrbuch, Skript, Interesse Alter: empfohlenes Alter: ab 17 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 17, Imprint-Titels: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen, Warengruppe: HC/Recht/Sonstiges, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung. GmbH, Länge: 206, Breite: 145, Höhe: 23, Gewicht: 498, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2258042, Vorgänger EAN: 9783961551750 9783961550524 9783943370829 9783943370515 9783943370331, Alternatives Format EAN: 9783961551910, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist picdrop.de als Open Source verfügbar?
Nein, picdrop.de ist nicht als Open Source verfügbar. Es handelt sich um eine kommerzielle Plattform, die von einem Unternehmen entwickelt und betrieben wird. **
-
Sind HTML und CSS Open Source?
Ja, HTML und CSS sind Open Source. Das bedeutet, dass der Quellcode frei verfügbar ist und von der Community weiterentwickelt werden kann. Jeder kann HTML und CSS verwenden, modifizieren und teilen, ohne Lizenzgebühren zahlen zu müssen. **
-
Ist Android Open Source und sicher?
Ja, Android ist ein Open-Source-Betriebssystem, was bedeutet, dass der Quellcode für jeden zugänglich ist und von Entwicklern angepasst werden kann. In Bezug auf Sicherheit gibt es jedoch keine eindeutige Antwort. Android hat Sicherheitsfunktionen wie App-Berechtigungen und regelmäßige Sicherheitsupdates, aber es gibt auch potenzielle Sicherheitsrisiken wie Malware und unsichere Apps. Es ist wichtig, Vorsichtsmaßnahmen zu treffen, wie das Herunterladen von Apps aus vertrauenswürdigen Quellen und das Aktualisieren des Betriebssystems regelmäßig, um die Sicherheit zu gewährleisten. **
-
Ist Open-Source-Software immer kostenlos?
Open-Source-Software ist nicht immer kostenlos. Der Begriff "Open Source" bezieht sich auf die Lizenzierung und den Quellcode, der für jeden zugänglich ist. Es bedeutet jedoch nicht zwangsläufig, dass die Software kostenlos ist. Einige Open-Source-Projekte verlangen möglicherweise Gebühren für die Nutzung oder den Support. Es gibt jedoch auch viele kostenlose Open-Source-Softwareprojekte, die von der Community entwickelt und gepflegt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.